Una IA ha ayudado a encontrar una vulnerabilidad de PHP que permitía tomar el control de una web sin contraseña. Afecta a WordPress, Drupal o Joomla aunque estén al día, y ya se está usando en ataques. Te contamos qué es y cómo saber si tu web está protegida.
Si tu web funciona con PHP, comprueba la versión hoy
Las versiones corregidas son 8.5.12, 8.4.27, 8.3.36 y 8.2.35, del 21 de octubre de 2026. Actualizar WordPress no basta: el fallo está en PHP, el lenguaje del servidor.
Nos llegó por este short de Joan Marín Pagès y hemos contrastado los datos con el aviso oficial de PHP, el informe de Wiz y el catálogo de la CISA a 1 de noviembre de 2026.
1 Qué es PHP2Shell, la vulnerabilidad de PHP
PHP es el lenguaje con el que funcionan WordPress y la mayoría de webs: según W3Techs, lo usa el 69,1 % de las webs cuyo lenguaje se conoce. PHP2Shell son dos fallos en el propio PHP que permiten a un atacante ejecutar código en tu servidor sin iniciar sesión, es decir, hacerse con la web.
- Nombre
- PHP2Shell
- Identificadores
- CVE-2026-109618 y CVE-2026-109619
- Gravedad
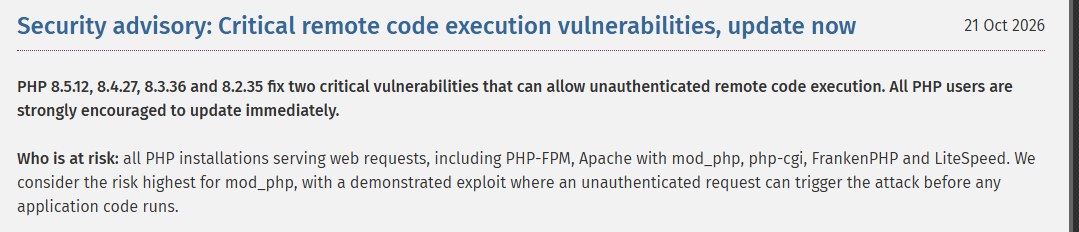
- Crítica: 9,2 sobre 10
- A quién afecta
- A cualquier PHP que sirva páginas web; el riesgo más alto, con Apache y mod_php
- Solución
- Actualizar PHP a una versión corregida y reiniciarlo
2 Cómo la encontró una IA
Los investigadores de Wiz usaron modelos de IA para encontrar el fallo, preparar el ataque de prueba y comprobar que el parche funcionaba. Según Wiz, un solo investigador hizo en una semana lo que antes habría costado meses a un equipo de primer nivel. Es su valoración, y otros equipos también reportaron los fallos.
Lo inquietante es el reverso: si una IA ayuda a encontrar un agujero en una semana, también puede ayudar a quien busca atacar. Por eso el margen entre el parche y los ataques es cada vez más corto.
3 Por qué es tan grave esta vulnerabilidad de PHP
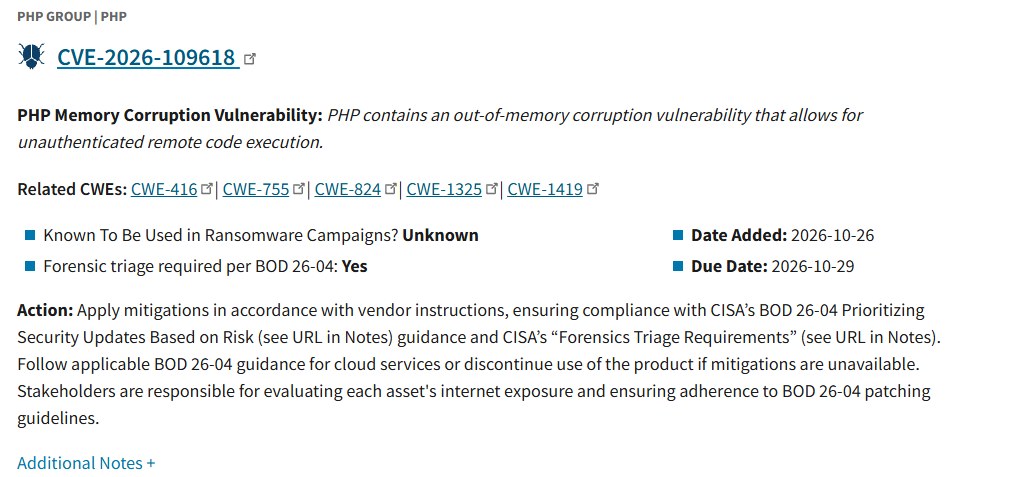
Los detalles se filtraron el 20 de octubre, un día antes del parche, y la empresa watchTowr vio ataques reales desde el 21. El 26 de octubre, la Agencia de Ciberseguridad de Estados Unidos (CISA) añadió los dos fallos a su catálogo de vulnerabilidades explotadas.
No hace falta entrar
Basta una petición a la web, antes incluso de que cargue WordPress.
Más de una década
Wiz dice que casi todas las versiones están afectadas, hasta PHP 5.4.
Ya hay ataques
Con código de prueba público, los robots lo prueban web a web.
4 Cómo saber si tu web está protegida
- Mira tu versión de PHP. En WordPress: Herramientas, Salud del sitio, Información y Servidor.
- Compárala con la tabla. Si es anterior a la versión segura de su rama, estás expuesto.
- Pide a tu hosting que actualice y reinicie PHP. Sin reinicio, el parche no se aplica.
- Si usas PHP 8.1 o anterior, sube de rama: ya no reciben parches oficiales.
| Tu rama | Versión segura | Soporte |
|---|---|---|
| PHP 8.5 | 8.5.12 o superior | Activo |
| PHP 8.4 | 8.4.27 o superior | Activo |
| PHP 8.3 | 8.3.36 o superior | Solo seguridad |
| PHP 8.2 | 8.2.35 | Termina el 31/12/2026 |
| PHP 8.1 o anterior | Sin parche oficial | Cambia de rama |
Antes de cambiar de rama para cerrar esta vulnerabilidad de PHP, haz una copia completa y prueba la web: algunos plugins antiguos fallan con PHP 8.3 o superior.
5 Si sospechas que ya te han atacado
Wiz recomienda vigilar errores 500 repetidos, errores de memoria y cookies de sesión de tamaño raro. Además, revisa estos puntos:
- Usuarios administradores que no reconoces.
- Archivos PHP nuevos en la carpeta de subidas.
- Redirecciones o enlaces que no has puesto tú.
- Datos personales expuestos: si los hay, el RGPD te obliga a avisar a la AEPD en 72 horas.
Un buen mantenimiento de WordPress vigila también la versión de PHP, no solo los plugins. Y si una brecha afecta a datos de clientes, apóyate en la adaptación al RGPD. Si estás pensando en cambiar de alojamiento, repasa qué hosting necesita una tienda online o mira nuestro hosting en Murcia.
¿Revisamos tu web?
Comprobamos tu versión de PHP, coordinamos la actualización con tu hosting y buscamos señales de ataque.
Preguntas frecuentes sobre la vulnerabilidad de PHP
¿Actualizar WordPress me protege de PHP2Shell?
No. El fallo está en PHP, no en WordPress ni en sus plugins. Hay que actualizar PHP en el servidor a 8.2.35, 8.3.36, 8.4.27, 8.5.12 o una versión posterior.
¿Cómo sé qué versión de PHP tiene mi web?
En el escritorio de WordPress, entra en Herramientas, Salud del sitio, pestaña Información y apartado Servidor. También aparece en el panel de tu hosting.
¿Mi hosting lo actualiza solo?
Depende del proveedor. Muchos parchean sus servidores, pero no siempre reinician PHP ni cambian de rama a quien sigue en una versión sin soporte. Pregúntale y pide que te confirme la versión.